Vorratskammer-IT
Entwicklung einer hochautomatisierten, auf die Anforderungen einer selbstständigen Grafikdesignerin zugeschnittenen IT-Infrastruktur.
Projektübersicht
Projektziel
Entwicklung einer hochautomatisierten, ausfallsicheren und individuell auf die Anforderungen einer selbstständigen Grafikdesignerin zugeschnittenen IT-Infrastruktur.
Ziel war die Ablösung einer veralteten und fehleranfälligen Arbeitsumgebung durch eine moderne Plattform mit zentraler Datenspeicherung, mehrstufigem Backup-Konzept, automatisierter Wiederherstellung und minimalem Administrationsaufwand für die Anwenderin.
Die gesamte Infrastruktur sollte zuverlässig im Hintergrund arbeiten, die tägliche Arbeit unterstützen und auch bei Hardwareausfällen eine schnelle Wiederherstellung ermöglichen.
Technische Umsetzung
Ausgangssituation
- Veralteter Apple Mac Mini ohne regelmäßige Updates
- Nahezu vollständig ausgelastetes T-Online-Postfach (ca. 15 GB)
- Wachsende Datenmengen von über 4,8 TB an Grafik- und Mediendaten
- Keine ausreichende Backup-Strategie
- Hohe Abhängigkeit von E-Mail- und Datenverfügbarkeit für den Geschäftsbetrieb
Hardware & Infrastruktur
Workstation
- Leistungsstarke Windows-Workstation als Ersatz des Mac-Systems
- Core i9-9900K
- 64 GB DDR4 RAM
- Professionelle NVIDIA RTX A2000 Grafikkarte
- 2x Samsung 970pro NVMe-SSDs
- 1x Samsung Evo NVMe-SSDs
- 6 TB HDD
- 10 Gbe LAN
- Silent-Betrieb durch hochwertige Kühlung und optimierte Komponenten
- Ausgelegt für Adobe Creative Cloud, Photoshop, Illustrator und Premiere Pro
Primäres NAS
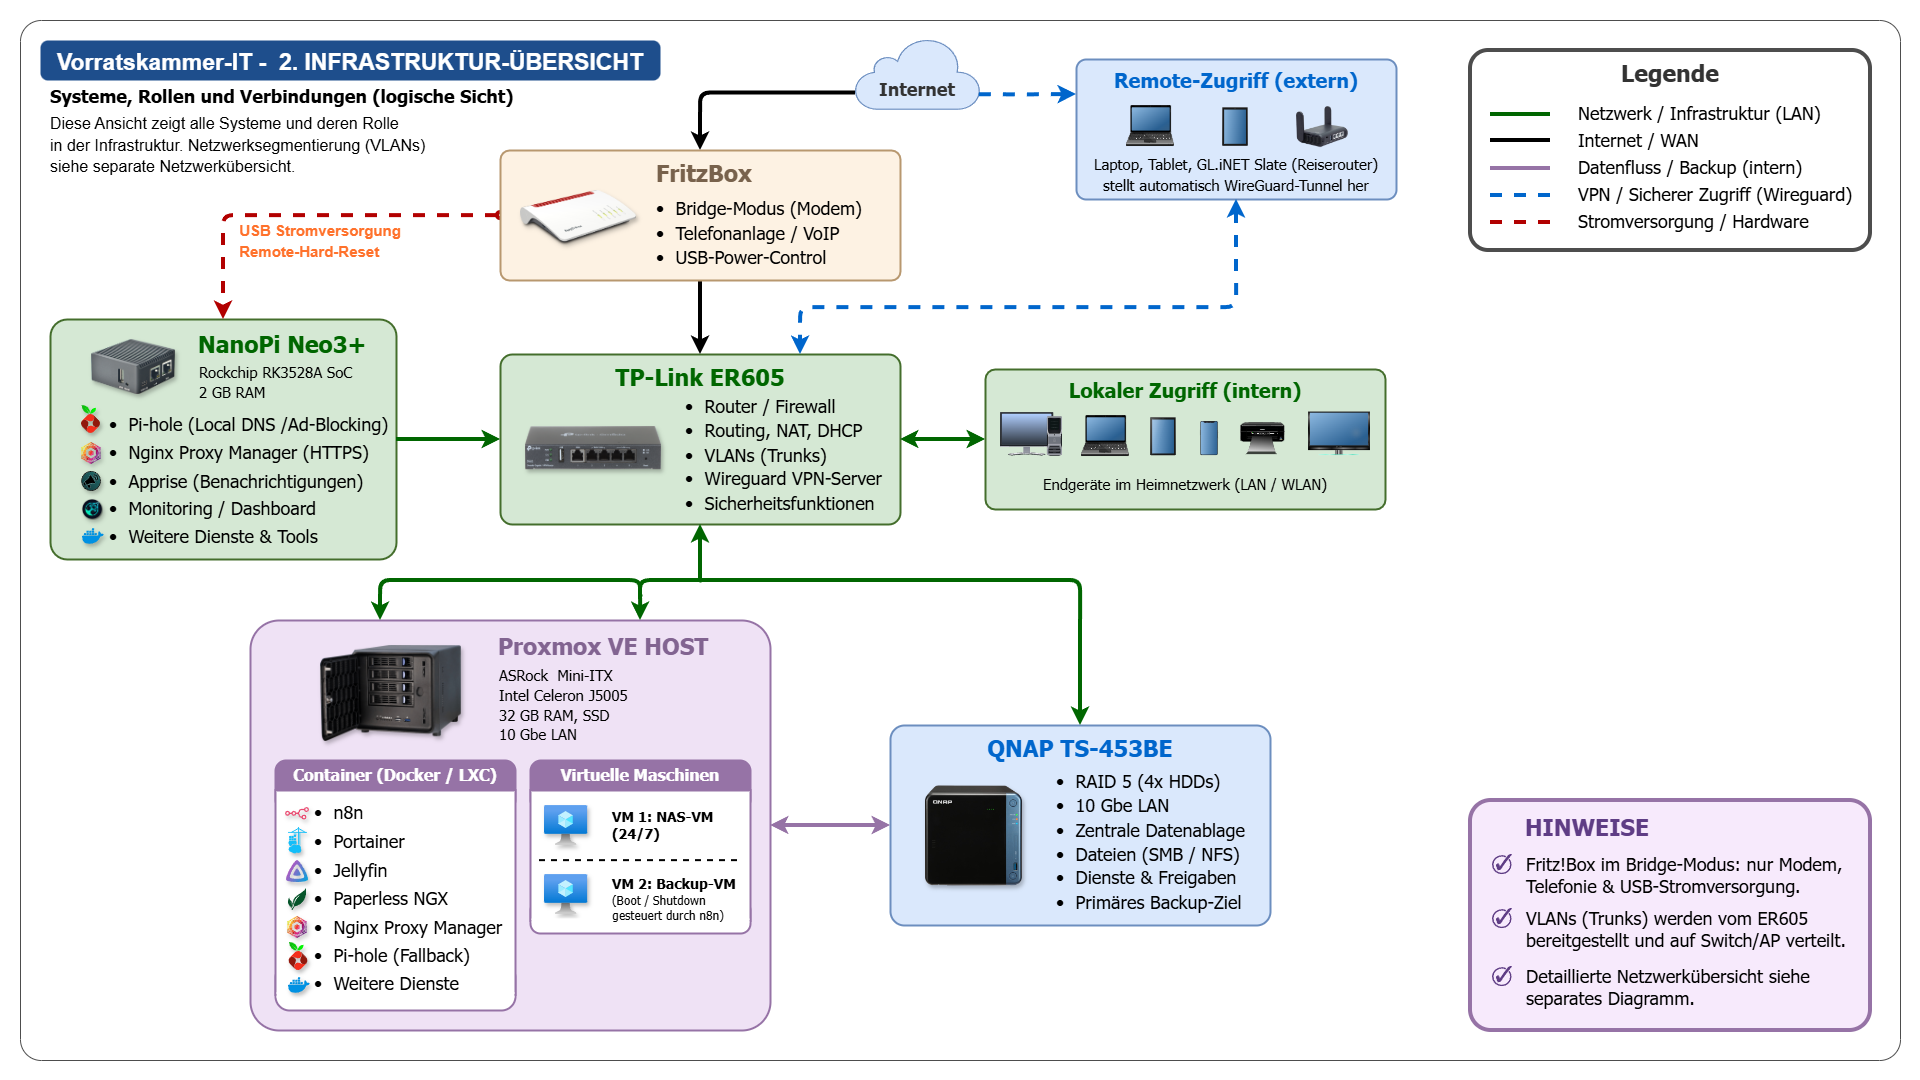
- QNAP TS-453BE
- RAID5-Verbund
- 4x HDD
- Zentrale Datenablage
- Backup-Ziel für Clients, Mobilgeräte und Infrastruktur
Sekundäre Backup-Plattform
- Selbst aufgebauter Proxmox-Server
- ASRock Mini-ITX-System mit Intel Celeron J5005
- 32 GB RAM
- SSD-Storage
- Zusätzliche Datenfestplatten
- Stromsparende Plattform mit passiver Kühlung
Zusätzliche Systeme
- NanoPi r2s, später NanoPi Neo3+, als dedizierte Plattform für Pi-hole (lokaler DNS) und WireGuard (später zentral auf TP-Link ER605 ausgelagert)
- Dedizierter VPS für Vaultwarden und externe Dienste
Netzwerk & Infrastruktur
Netzwerkarchitektur
- TP-Link ER605 als zentrale Routing- und VLAN-Plattform
- Netgear XS708T -10GbE Smart Managed Pro Switch
- Netgear GS308E -1Gbe Smart Managed Switches
- VLAN-Segmentierung für:
- Produktivnetz
- Gastnetz
- Infrastruktur-Dienste
- Medien- und Zusatzdienste
WLAN
- TP-Link EAP235-Wall Access Point
- Vollständige Integration der VLANs
- Bereitstellung mehrerer WLAN-Netze
Internetanbindung
- Fritz!Box im Bridge-/Modem-Modus ausschließlich für Internetanbindung und Telefonie betrieben
- Sämtliche Routing-, Firewall- und Netzwerkfunktionen werden durch den TP-Link ER605 übernommen
Microsoft 365 & Collaboration
- Migration des T-Online-Postfachs auf Microsoft 365 Business
- Einrichtung von Exchange Online
- Domainintegration
- Sicherheitsoptimierung des Microsoft-Tenants
- Einrichtung eines zusätzlichen Exchange-Kontos zur Redundanz
- Aufbau einer dokumentenähnlichen E-Mail-Struktur mittels Outlook-Regeln und automatischer Sortierung
- Bereinigung einer fehlerhaften E-Mail-Migration mit mehrfach vorhandenen Datensätzen
Backup- & Wiederherstellungskonzept
Mehrstufiges Backup-System
- Mehrere spezialisierte Backup-Lösungen je nach Anwendungsfall
- Zeitlich aufeinander abgestimmte Backup-Ketten
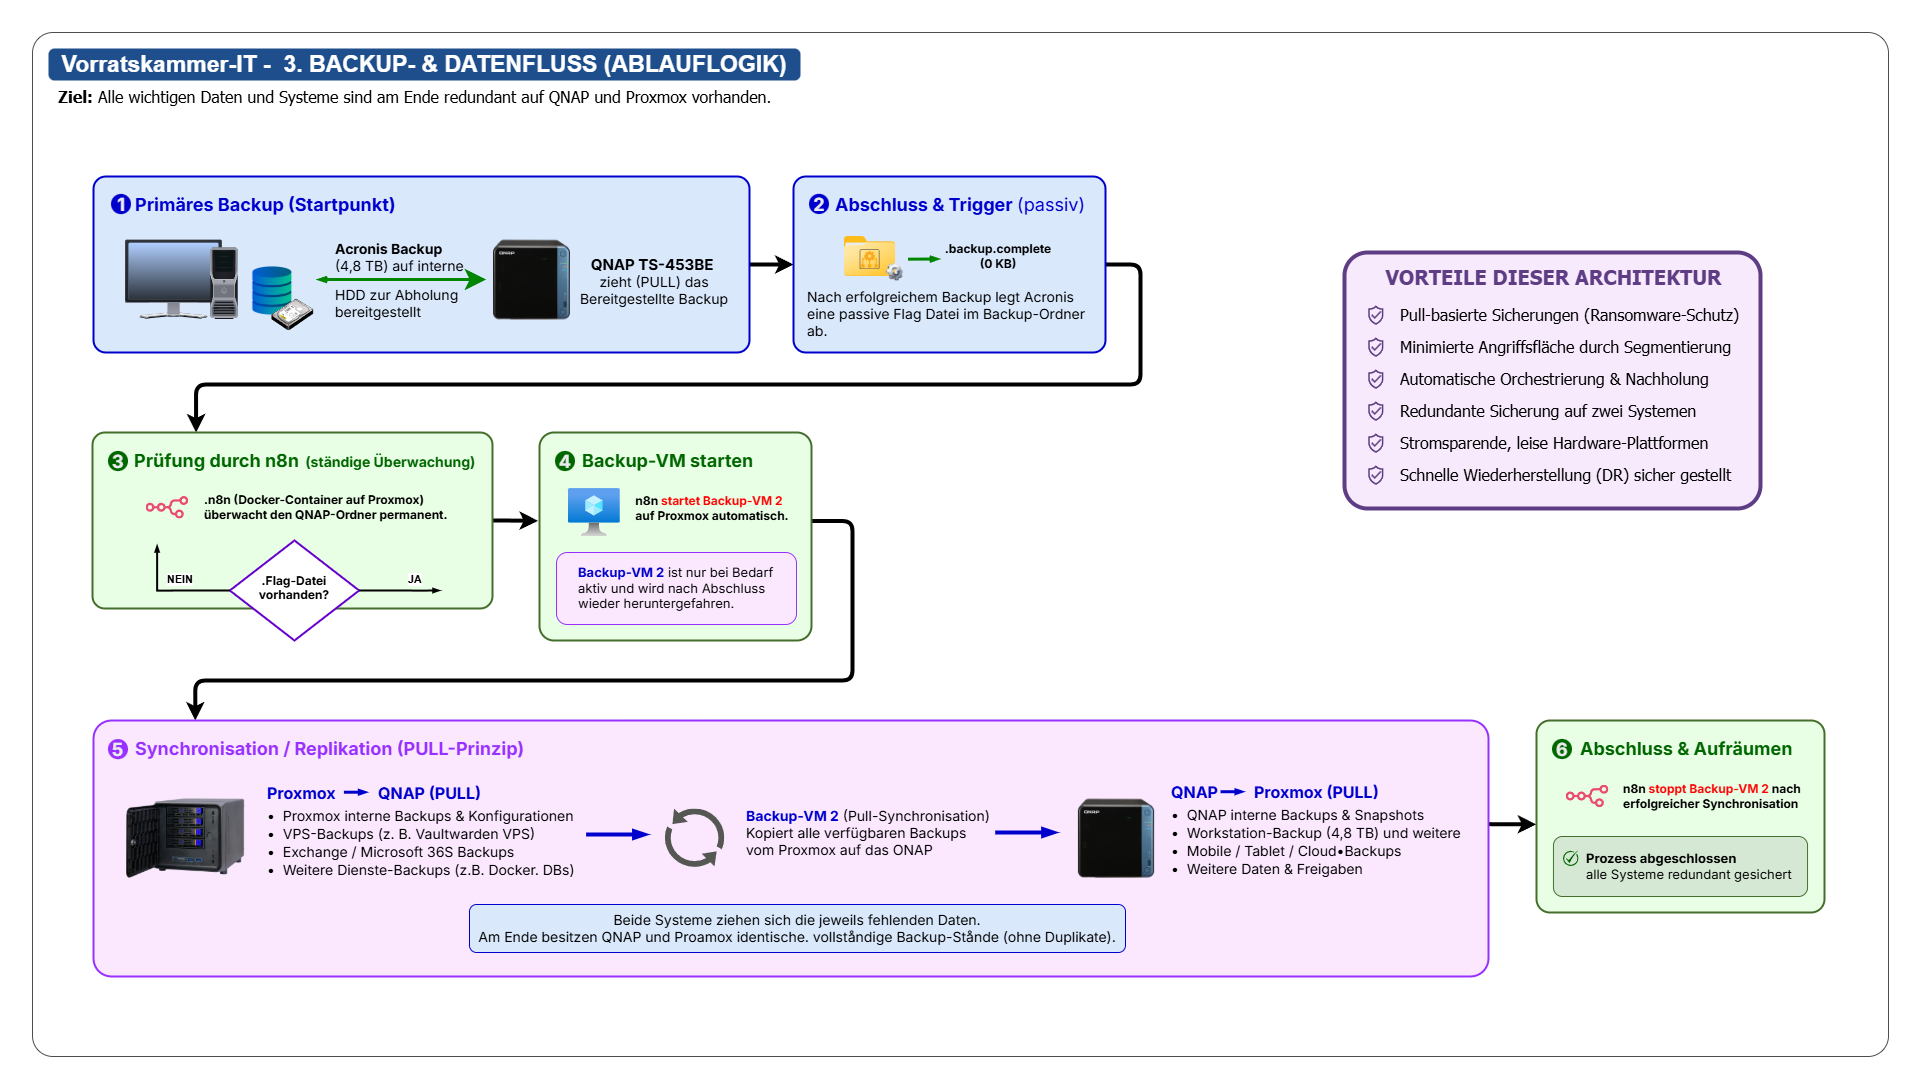
- Synchronisation mittels Trigger-Dateien und Statusprüfungen
- Automatische Nachholung ausgefallener Sicherungen
- Vollbackups und inkrementelle Backups
- Synchronisation zwischen mehreren Backup-Systemen
- Backup von Docker-Diensten und Datenbanken
- Backup von Mobilgeräten und Tablets
- Backup von Microsoft-365-Daten
- Backup von virtuellen Maschinen und Infrastruktur-Diensten
Redundanz
- Backup vom Backup
- Gegenseitige Synchronisation der Backup-Systeme zur redundanten Vorhaltung identischer Sicherungsstände
- Mehrstufige Backup-Ablage auf unabhängigen Systemen
- Redundante Sicherung auf separater Hardware
- Automatisiertes Starten der dedizierten Backup-VM zur Durchführung der Datensynchronisation
- Automatisches Herunterfahren nach erfolgreicher Sicherung
Ransomware-Schutz
- Pull-Prinzip statt Push-basierter Sicherungen
- Strikte Schreib- und Leseberechtigungen zwischen den Backup-Systemen
- Minimierte Online-Zeit der Backup-VM
- Isolierte Backup-Speicherbereiche zur Reduzierung des Ransomware-Risikos
- Zeitlich begrenzte Bereitstellung von Sicherungen auf externen Systemen
- Automatische Löschung temporärer Sicherungen nach erfolgreichem Transfer
Disaster Recovery
- Wiederherstellung der Proxmox-Infrastruktur nach SSD-Ausfall
- Reproduktion der virtualisierten Infrastruktur innerhalb weniger Minuten
- Vollständige Wiederherstellung sämtlicher Dienste und Konfigurationen
Virtualisierung & Dienste
Proxmox VE
- LXC-Container
- Docker-Umgebungen
- Virtualisierte NAS-Instanzen
- Infrastruktur-Dienste
Bereitgestellte Dienste
- Pi-hole als lokaler DNS-Resolver und Netzwerkfilter
- WireGuard für sicheren Fernzugriff
- Vaultwarden
- Jellyfin
- Paperless-NGX
- Diverse Hilfs- und Automatisierungsdienste
Automatisierung
- Automatisierte Backup-Ketten
- Ereignisgesteuertes Hoch- und Herunterfahren von Systemen
- n8n-Workflows
- Verwendung von Trigger-Dateien zur Synchronisation der Sicherungsprozesse
- Zustandsabhängiges Starten der Backup-VM anhand definierter Voraussetzungen
- Automatische Nachholung verpasster Sicherungen
- Telegram-Benachrichtigungen bei ausbleibenden Sicherungen und Fehlerzuständen
- Automatische Smartphone-Backups beim Verbinden mit dem Heim-WLAN
- Vollautomatische Datensynchronisation zwischen mehreren Backup-Ebenen
- Kombination aus zeitgesteuerter und ereignisgesteuerter Orchestrierung
- Benutzerfreundliche Zeitfenstersteuerung zur Entkopplung produktiver Arbeit und datenintensiver Replikationsprozesse
Sicherheitskonzept
- Netzwerksegmentierung mittels VLANs
- Härtung der Microsoft-365-Umgebung
- Sicherheitsüberprüfungen mittels externer Analyse- und Härtungstools
- Minimalprinzip bei Zugriffsrechten
- Dedizierter VPS für die standortunabhängige Bereitstellung eines Passwortmanagers
- Minimierung von Angriffsflächen
- Lokale HTTPS-Verschlüsselung sämtlicher interner Dienste mittels eigener Zertifizierungsstelle (XCA)
- Eigene Reverse-Proxy-Instanzen auf den jeweiligen Plattformen zur Minimierung von Abhängigkeiten
- Strikte Trennung produktiver Dienste und kritischer Infrastrukturdienste
- Verschlüsselte und passwortgeschützte Sicherungen sensibler Dienste
- Absicherung gegen Ransomware-Szenarien
- Remote-Hard-Reset des Infrastruktur-Systems über den USB-Port der Fritz!Box möglich
Fernzugriff
- Vollständig vorkonfigurierter Reiserouter (GL.iNet Slate) für transparenten und sicheren Zugriff aus Hotel- und Fremdnetzwerken
Learnings
- Microsoft 365 und Exchange Online
- Proxmox VE und Virtualisierung
- Docker und Containerisierung
- Netzwerksegmentierung und VLAN-Konzepte
- Backup- und Recovery-Strategien
- Automatisierung mittels n8n
- Redundanz- und Wiederherstellungskonzepte
- Sicherheitsarchitekturen im KMU-Umfeld
- Planung komplexer Infrastrukturprojekte unter Budgetbeschränkungen
- Aufbau hochgradig individualisierter IT-Lösungen
Besonderheiten des Projekts
- Das Projekt entstand überwiegend autodidaktisch vor Beginn der Umschulung
- Überwiegende Remote-Administration aus ca. 500 km (nur zwei Vor-Ort-Termine)
- Die Backup-Orchestrierung wurde vollständig eigenständig konzipiert und entwickelt
- Vollständig in Eigenregie geplant, umgesetzt und betrieben
- Einzelne Entwicklungsstufen seit über 6 Jahre stabil im produktiven Dauerbetrieb
- Hochgradig automatisierte Infrastruktur
- Fokus auf wartungsarmen, anwenderfreundlichen und fehlertoleranten Betrieb
- n8n-basierte Backup-Orchestrierung mit Flag-Dateien, automatischen Eskalationen und Telegram-Benachrichtigungen
- Einsatz bewusst einfacher, robuster Mechanismen (Flag-Dateien, Mail-Trigger etc.)
- Umfangreiche Fehlerbehandlung und Berücksichtigung menschlicher Faktoren zur Minimierung administrativer Eingriffe
- Nahezu unsichtbarer Betrieb für die Anwenderin
- Integration nahezu aller Datenquellen in ein zentrales Sicherungskonzept
- Maßgeschneiderte Lösung für eine selbstständige Grafikdesignerin
- Kombination aus Virtualisierung, Netzwerk, Backup, Automatisierung und Sicherheitskonzepten
- Kritische Infrastrukturdienste wurden bewusst auf ein separates stromsparendes System ausgelagert, um Abhängigkeiten von der Hauptinfrastruktur zu vermeiden
- Diente als Grundlage und Inspiration für spätere Projekte wie den HP-Jumphost und das Azubi-TestLab
- Die örtliche Trennung großer Datenbestände stellt aufgrund des Datenvolumens und der Kosten weiterhin eine technische und wirtschaftliche Herausforderung dar
Nachgedanken zum Projekt
Die Vorratskammer-IT war nicht nur ein Infrastrukturprojekt, sondern zugleich mein persönliches Lern- und Entwicklungsprojekt.
Ein Großteil meines heutigen Verständnisses für Server, Virtualisierung, Netzwerke, Automatisierung und Sicherheitskonzepte entstand während der Planung, Umsetzung und des mehrjährigen Betriebs dieser Umgebung.
Besonders deutlich wurde der Umfang der im Hintergrund laufenden Dienste, als der NanoPi (LokalerDNS)ausfiel und der Anwenderin erstmals bewusst wurde, wie viele Prozesse unbemerkt automatisiert abliefen.
Viele der später in der Umschulung behandelten Themen waren mir deshalb bereits aus der Praxis bekannt. Das Projekt bildet damit die Grundlage meines weiteren Weges in der Systemadministration und diente als Inspiration für spätere Projekte wie den HP-Jumphost und das Azubi-TestLab.