HP-JumpHost
eine automatisierte zentrale Zugriffsinstanz für externe Serverumgebungen.
Projektziel
Entwicklung einer vollautomatisierten und gehärteten JumpHost-Infrastruktur zur sicheren API-Anbindung externer Kundensysteme über einen zentralen, kontrollierten Zugangspunkt.
Ziel war die vollständige Entkopplung API-relevanter Kommunikationspfade vom Kundennetz sowie die drastische Reduzierung von Einrichtungs-, Support- und Wartungsaufwand durch Standardisierung und Automatisierung.
Technische Umsetzung
Infrastruktur & Architektur
- Automatisierter Ubuntu-VPS als dedizierter Single-Tenant JumpHost
- Bewusst für den Betrieb auf einem ressourcenschonenden Mikro-VPS ausgelegt
- Einzige Voraussetzung ist eine im Paket enthaltene vorgelagerte Hoster-Firewall bei Anbietern
wie z.B. STRATO, IONOS u.a. - Sichere bidirektionale Kommunikation über WireGuard-VPN
- Reverse Proxy via Nginx Proxy Manager (Docker-basiert)
- TLS-Terminierung und Zertifikatsmanagement
- Vollautomatische Bereitstellung über eigenes Bash-Setup-Skript
- Einsatz eines dedizierten /30-Tunnelnetzwerks mit exakt zwei Endpunkten
- Hoster-Firewall als vorgelagerte Schutzinstanz
Sicherheitskonzept
- Vollständige Entkopplung der API-Kommunikation vom Kundennetz
- Verlagerung API-relevanter Kommunikationspfade in das Hoster-Rechenzentrum
- Sicherheitskritische Zugriffe werden bereits durch vorgelagerte Hoster-Firewall-Systeme gefiltert
- Keine eingehenden Portfreigaben auf kundenseitigen Consumer-Routern erforderlich
- SSH-Härtung
- Keyfile-only Login
- deaktivierter Root-Login
- dedizierter sudo-User
- SSH-Port-Verlegung
- Sicherheitsrelevante Parameter werden zufällig generiert
- Nginx Proxy Manager Web-GUI ausschließlich über die interne Tunnel-IP erreichbar
- Externe Zugriffe außerhalb des VPN-Tunnels technisch ausgeschlossen
Automatisierung
- Automatische Installation und Konfiguration von
- Docker
- WireGuard
- Unbound
- unattended-upgrades
- Watchtower
- Dynamische Anpassung des WireGuard-Installers von Nyr per Skript
- Automatische Erstellung von
- Split-Tunnel-Konfigurationen
- Full-Tunnel-Konfigurationen
- Zugangsdaten- und Parameterübersichten
Tests & Validierung
- WireGuard-Konnektivität (Split- und Full-Tunnel)
- Reverse-Proxy- und API-Kommunikation
- Prüfung typischer Angriffsvektoren
- Passwort-Login via SSH
- Root-Login
- öffentliche Web-GUI-Erreichbarkeit
- Validierung auf frisch bereitgestellten Instanzen
Wirtschaftlichkeit & Nutzen
- Reduktion der Einrichtungskosten pro Kunde von
- 1.520 € → 42,67 €
- Verringerung des Setup-Aufwands von
- 7,27 Arbeitsjahre → 0,15 Arbeitsjahre
- Einsparungspotenzial bei 800 Kunden
- ca. 1,18 Mio. €
Durch die vollautomatisierte Bereitstellung kann ein JumpHost innerhalb weniger Minuten reproduzierbar neu provisioniert werden – inklusive neuer Tunnelparameter und Sicherheitswerte.
Learnings
- Sicherheitsarchitekturen für VPN- und Reverse-Proxy-Infrastrukturen
- Automatisierung komplexer Linux- und Docker-Deployments
- Netzwerksegmentierung und Tunnelarchitekturen
- Hardening von SSH- und Serverumgebungen
- Dynamische Konfigurationsanpassung per Bash und SED
- Aufbau standardisierter Infrastrukturprozesse für heterogene Kundennetze
- Angriffsfläche verlagern statt vergrößern – durch Zentralisierung sicherheitskritischer Zugriffe
Besonderheiten des Projekts
- Single-Tenant-Ansatz zur Minimierung des Blast Radius
- Ausschließliche Kommunikation über definierte Tunnel-Endpunkte
- VPN-Tunnel aktiv vom Kundenserver initiiert → keine eingehenden Ports erforderlich
- Modulare Architektur als Grundlage für zukünftige Infrastruktur- und Tunnelprojekte
HP-JumpHost
eine automatisierte zentrale Zugriffsinstanz für externe Serverumgebungen
Dieses Projekt zeigt eine vollständig automatisierte JumpHost-Infrastruktur zur sicheren API-Anbindung von Kundensystemen.
Der folgende Text beschreibt Architektur, Sicherheit und wirtschaftliche Effekte im Detail.
IT-Architektur:
Im Rahmen meines IHK-Abschlussprojekts habe ich eine vorgelagerte, vollautomatisierte und gehärtete JumpHost-Infrastruktur für die bidirektionale API-Anbindung von Kundensystemen konzipiert und implementiert.
Zielsetzung war die vollständige Entkopplung sämtlicher API-relevanter externer Kommunikationspfade vom Kundennetz ins Internet, geleitet über einen einzigen, kontrollierten Zugangspunkt – den JumpHost.
Bei der Implementierung wird auf ein automatisiertes vollstandardisiert einheitliches technisches Konzept sämtlicher Bereitstellungs- und Konfigurationsprozesse gesetzt, um sowohl die IT-Sicherheit als auch die Wirtschaftlichkeit durch Verkürzung der Installationszeiten und Reduzierung von Supportaufwand signifikant zu steigern.
Architektur & Automatisierung:
Das zentrale Element ist ein gehärteter JumpHost auf einem dedizierten Ubuntu-Server Mini-VPS, der über ein zentrales Installationsskript in wenigen Minuten vollautomatisch provisioniert wird. Die Lösung umfasst die Installation und Konfiguration von WireGuard, Unbound und Docker sowie des darauf als Docker-Container ausgerollten Nginx Proxy Managers als Reverse Proxy und TLS-Zertifikatsmanager. Watchtower und unattended-upgrades dienen der automatisierten Bereitstellung von Container- und systemseitigen Updates.
Sicherheitsrelevante Parameter wie Tunnelnetzwerke, Passwörter etc. werden bei jeder Installation zur Laufzeit zufällig generiert und direkt umgesetzt.
Die Absicherung des SSH-Zugangs erfolgt durch Login per Keyfile-only, dediziertem Login-User mit sudo-Eskalation, deaktiviertem Root-User und SSH-Port-Verlegung.
Dem JumpHost vorgelagert befindet sich die exponierte Hoster-Firewall des Mini-Servers.
Zusätzlich ergeben sich folgende sicherheitstechnische Vorteile aus der JumpHost-Architektur:
1. Verlagerung sicherheitskritischer Aufgaben in das Hoster-Rechenzentrum im Internet
Durch die zentrale Positionierung des JumpHosts im Hoster-Rechenzentrum werden kundenseitige Consumer-Router und Firewalls weitestgehend umgangen, Ports müssen dort nicht mehr geöffnet werden und können komplett geschlossen bleiben.
Die Funktionen der Paketfilterung und Zugriffskontrolle werden stattdessen von den leistungsfähigeren Firewall-Systemen des Hosters übernommen, wodurch die Widerstandsfähigkeit der Gesamtlösung erheblich steigt, da Angriffe zunächst von einer professionellen, hochverfügbaren Infrastruktur abgefangen werden und nicht mehr unmittelbar die Kundenumgebung belasten.
2. Minimierung kundenseitiger Eingriffe
Die Infrastruktur des Kunden bleibt weitestgehend unverändert. Bisher erforderliche, zeitintensive und vom Kunden häufig kritisch betrachtete Maßnahmen – wie die Einrichtung einer Hyper-V-Instanz mit Ubuntu-Server-VM sowie die Installation von Docker zum Betrieb des Nginx Proxy Managers direkt auf dem Kundensystem – entfallen mit dieser Lösung vollständig.
Weder eingehende Ports am kundenseitigen Consumer-Router müssen geöffnet noch zusätzliche virtuelle Maschinen bereitgestellt oder angepasst werden.
Einzig der WireGuard-Client muss noch auf Kundenseite manuell installiert, sowie die, während des Setup-Prozesses einsatzfertig konfigurierten WireGuard Config-Dateien importiert und eine kleine Bat-Datei ausgeführt werden, welche den Tunnelstatus überwacht und bei Server Neustart oder Verbindungsabbruch des Tunnels, diesen direkt wieder automatisch verbindet.
3. Maximale Sicherheit, minimaler Eingriff
Der HP-JumpHost ermöglicht eine klare Trennung und ein hohes Sicherheitsniveau der kundenseitigen Infrastruktur bei gleichzeitig minimalem Eingriff in bestehende Systeme.
Kommunikations- und Sicherheitsarchitektur:
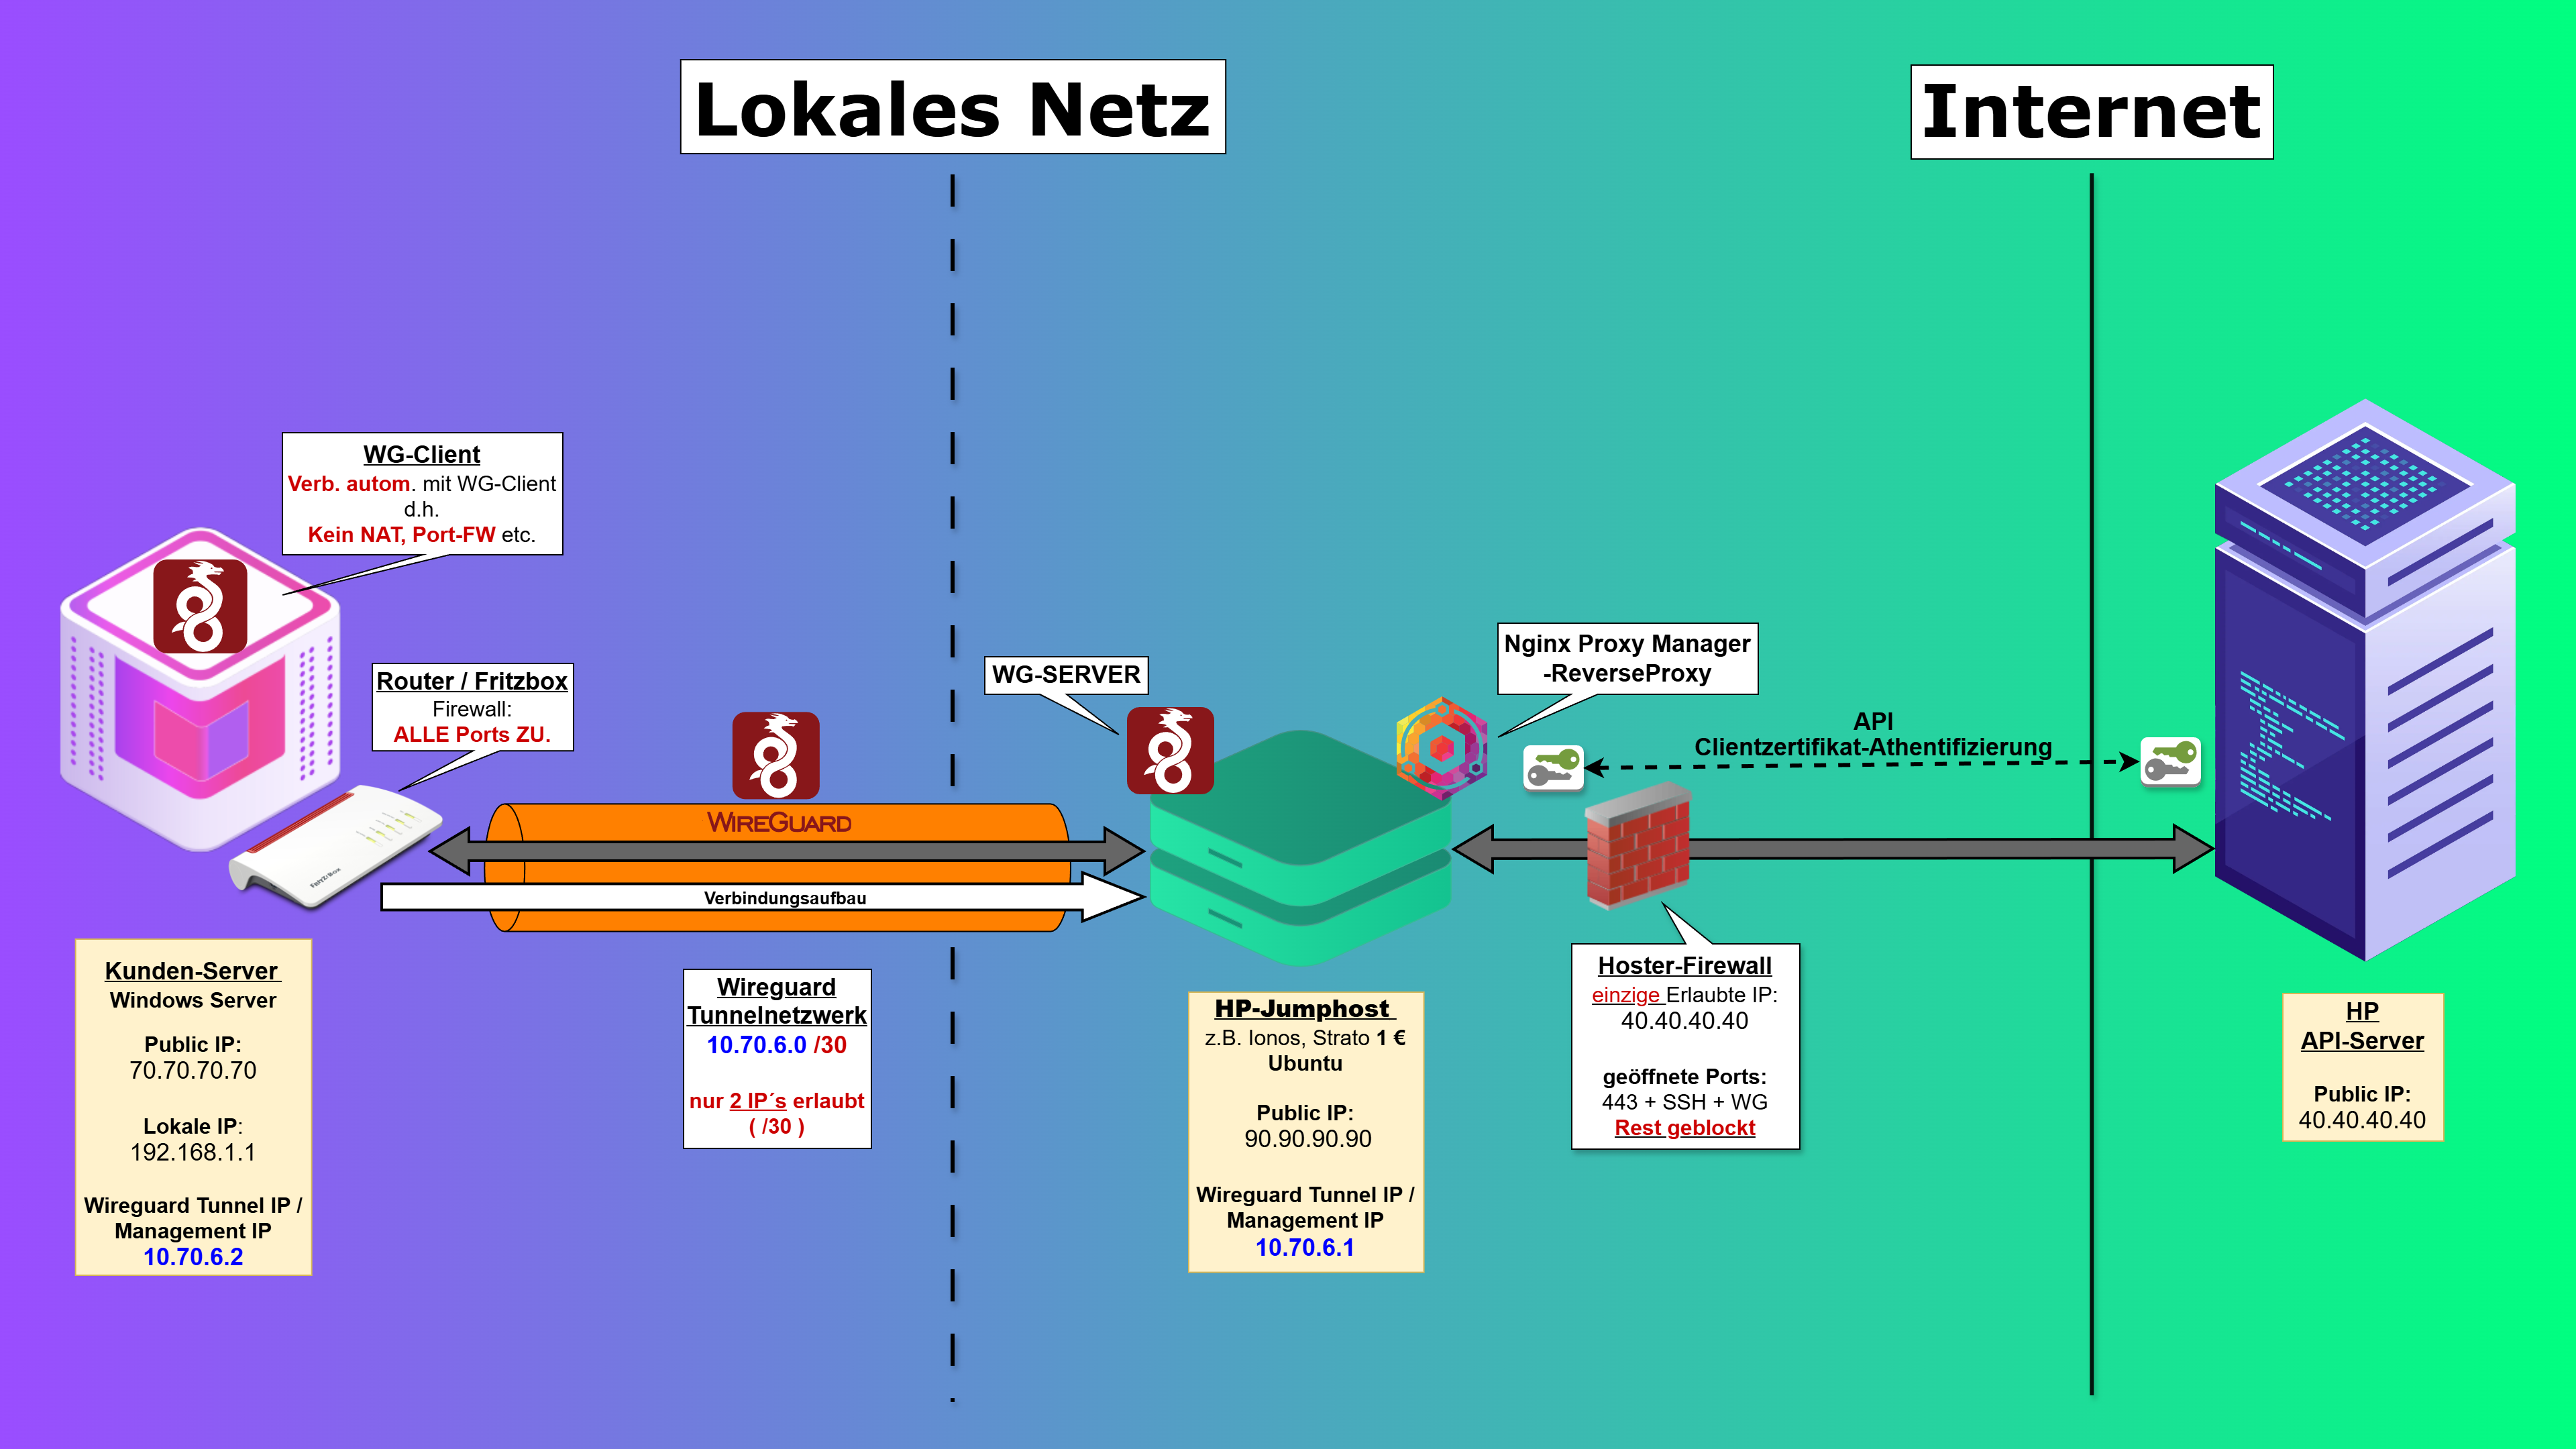
Die Architektur stellt sicher, dass ausschließlich definierter API-Traffic zwischen dem API-Firmenserver und dem Kundenserver über den JumpHost transportiert wird. Der Nginx Proxy Manager auf dem JumpHost entschlüsselt den eingehenden, per TLS (HTTPS) geschützten API-Traffic und leitet ihn anschließend unverschlüsselt innerhalb des verschlüsselten WireGuard-VPN-Tunnel an den Kundenserver weiter.
Eine Verbindung zwischen JumpHost und Kundenserver ist ausschließlich über diesen Tunnel möglich; Verbindungen zwischen beiden außerhalb des Tunnels sind technisch ausgeschlossen. Durch das dedizierte /30-Tunnelnetzwerk stehen exakt zwei nutzbare IP-Adressen zur Verfügung, sodass ausschließlich die definierten Endpunkte miteinander kommunizieren können. Weitere Teilnehmer sind innerhalb dieses Netzwerks nicht adressierbar.
Die Architektur ist so ausgelegt, dass ausschließlich der explizit konfigurierte API-Traffic (z.B. HTTP/HTTPS) durch den Tunnel geleitet wird. Andere Protokolle oder Dienste (wie E-Mail, FTP, SMB etc.) sind standardmäßig nicht über den Tunnel erreichbar und können – sofern vom Kunden gewünscht – nur durch separate, eigenverantwortlich konfigurierte Freigaben am lokalen Router (z.B. FritzBox) zugelassen werden. Die Verantwortung für solche Ausnahmen liegt explizit beim Kunden.
Ein wesentliches Sicherheitsmerkmal ist die strikte Zugriffsbeschränkung.
Die Kommunikation zwischen JumpHost und Kundenserver erfolgt ausschließlich über die jeweilige IP des gegenüberliegenden Tunnelausgangs.
Dies gilt insbesondere für den Nginx Proxy Manager:
Seine Weboberfläche ist bewusst nicht öffentlich erreichbar, sondern ausschließlich vom Kundenserver aus über die Tunnel-IP auf JumpHost-Seite (z.B. 10.70.6.1 + TCP-Port) zugänglich. Ein Zugriff über zusätzliche lokale Netzwerkadressen oder direkt vom JumpHost ist nicht vorgesehen und technisch ausgeschlossen.
Die Architektur ermöglicht es zudem, bei Bedarf weitere interne Webdienste des Kunden (z.B. zusätzliche Webanwendungen oder Remote Desktop) sicher über den JumpHost und den VPN-Tunnel bereitzustellen – jeweils mit separater Subdomain, TLS-Absicherung und gezielter Weiterleitung an die gewünschten Systeme im Kundennetz. So bleibt die Lösung flexibel und skalierbar, ohne Kompromisse bei der Sicherheit einzugehen.
Single-Tenant-Ansatz:
Jeder JumpHost wird bewusst pro Kunde als dedizierte Single-Tenant-Instanz betrieben.
Dadurch bleibt der Sicherheits- und Fehlerbereich strikt auf eine jeweilige Kundenumgebung begrenzt (Blast-Radius-Prinzip).
Im Falle einer Störung oder Kompromittierung kann die Infrastruktur innerhalb weniger Minuten vollständig neu provisioniert werden, ohne Auswirkungen auf andere Kunden.
Effizienz & Wirtschaftlichkeit:
Die vollautomatisierte Bereitstellung reduziert den gesamten Setup-Prozess auf ca. 20 Minuten. Die Einrichtungskosten pro Kunde konnten von ehemals bis zu 1.520 € auf nur noch 42,67 € gesenkt werden.
Bei 800 Kunden ergibt sich eine Gesamteinsparung von rund 1,18 Millionen Euro. Der personelle Aufwand für das Setup wurde, gerechnet in Arbeitsjahre, von 7,27 auf 0,15 reduziert.
Weiteres Einsparungspotential ergibt sich im Fehler- oder Verdachtsfall.
Hier kann der JumpHost aufgrund des vollständig automatisierten Installationsprozesses mit z.T. zufallsgenerierten Parametern wie z.B. der IP des Tunnelnetzes, Passwörter etc. reproduzierbar, jedoch mit neuen Parametern innerhalb weniger Minuten neu bereitgestellt werden, anstatt eine zeitaufwendige manuelle Fehlersuche durchzuführen.
Die nicht per Zufall vom Skript generierten Parameter werden während des Installationsprozesses abgefragt und können frei gewählt werden.
Dazu zählen u.a. der gewünschte Name des dedizierten Login-User, des WireGuard Tunnelnetzwerkes oder auch die URL für die API-Kommunikation, welche dann auch gleich vom Skript als lokaler DNS-Eintrag im Unbound eingetragen und dort automatisiert als A-Record auf die zufallsgenerierte IP des Nginx Proxy Managers zeigend konfiguriert wird.
Fazit:
Das Projekt vereint moderne IT-Sicherheitsstandards, Automatisierung und Wirtschaftlichkeit zu einer zukunftssicheren, skalierbaren und kosteneffizienten Infrastruktur für sichere API-Anbindungen.
Die Lösung adressiert aktuelle Herausforderungen in den Bereichen Netzwerksegmentierung, Zugriffskontrolle, Automatisierung sowie Compliance und ist direkt auf die Anforderungen von Unternehmen mit heterogenen Kundennetzwerken zugeschnitten.
Grafische Übersicht der HP-JumpHost Infrastruktur, Netzwerk und Logik